"إنترنت الأشياء" في بؤرة الاهتمام

السوبرماركت ومخزونات البلازما. يوجه القراصنة الصناعيون أنظارهم الآن إلى الكهرباء والمياه

تشير سلسلة الهجمات التي استهدفت شبكات التوزيع الكبرى وموردي المؤسسة الفرنسية التي تدير عمليات نقل الدم إلى تصعيد في الوضع. كما أن إعلان المسؤولية من قبل الجماعات الموالية لروسيا يرفع سقف التهديدات. والجمهور المستهدف واسع النطاق. تقوم وكالة Acn بتحديد أكثر من 21,800 كيان من البنية التحتية الحيوية (NIS)، الخاضعة لقواعد الأمن السيبراني: أكثر من 2,000 في قطاع الطاقة، و500 في قطاع النقل، و2,000 في قطاع الرعاية الصحية، و3,000 في قطاع الأغذية، و4,000 في قطاع التصنيع

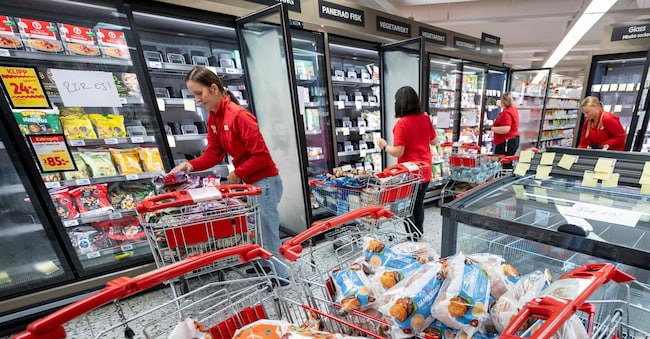
Dipendenti di una catena di supermercati svedese, ICA Kvantum, impegnati a svuotare celle frigorifere dopo un attacco hacker  AFP

4' دقيقة قراءة

Translated by AI
Versione italiana

4' دقيقة قراءة

Translated by AI
Versione italiana

في الليلة الفاصلة بين الأول والثاني من نوفمبر، تعرضت سلسلة التبريد للاختراق للمرة الألف. وجاء ذلك هذه المرة عبر أحد موردي المؤسسة الفرنسية للدم (Efs)، وهي الجهة العامة الفرنسية المعنية بعمليات نقل الدم والبلازما. ووفقًا لوسائل الإعلام، تمت إعادة برمجة أنظمة ثلاثة مواقع، التي تُضبط عادةً على درجة حرارة تبلغ 30 درجة تحت الصفر، لتصل إلى 110 درجات. وكان الهدف، وفقًا لوسائل الإعلام الفرنسية، هو Coolworld، المورد والمسؤول عن صيانة العديد من المستودعات. أشارت أجهزة الإنذار إلى وجود خلل، فتدخل الفني المناوب وتم تأمين المنتجات وأكياس الدم. فريديريك باكود، رئيس المؤسسة الفرنسية للدم (Efs)، بالتعاون مع وزارة الصحة، استبعدوا حدوث عواقب صحية أو انقطاع في عمليات جمع وتوزيع الدم. لكن هذه الحملة المفاجئة ضد أكياس الدم تأتي في أعقاب موجة من الهجمات الإلكترونية على ثلاجات شبكات التوزيع الكبرى في أوروبا، وكذلك على العديد من الأجهزة الموجودة في القواعد العسكرية الأمريكية على الأراضي الأمريكية. ومن الواضح، إذن، أن هذه الموجة تكتسب أهمية واسعة النطاق، مما يثير تساؤلات حول أسس «إنترنت الأشياء» Internet of Things نفسها.

كيف وقعت الهجمات

في 12 أكتوبر، كان مركز الأمن السيبراني الفرنسي (CERT-FR) قد أبلغ بالفعل عن العديد من حالات الاختراق التي طالت أنظمة Danfoss AK-SM وAK-SC ومنصات Copeland-Dixell XWEB في مجال التبريد التجاري. وطالبت الهيئة بإزالة الواجهات العامة، والتحقق من الإعدادات وعمليات إزالة الجليد والإنذارات. وفي 2 نوفمبر، وردت تقارير من هولندا والسويد؛ وشمل التنبيه أيضًا بلجيكا وأيرلندا ولوكسمبورغ وفنلندا وإيطاليا. في 3 نوفمبر، عقدت المفوضية الأوروبية اجتماعًا ضم Enisa (وكالة الأمن السيبراني التابعة للاتحاد الأوروبي)، وEuropol، وEU-CyCLONe (الشبكة الأوروبية لمنظمات التنسيق في حالات الأزمات السيبرانية)، والسلطات الوطنية.

Loading...

NoName057(16) وZ-Pentest، وهما مجموعتان مواليتان لروسيا، أعلنتا في مقطع فيديو مسؤوليتهما عن عمليات الاختراق التي طالت أنظمة التبريد التجارية الأوروبية. ويزعمون أنهم استخدموا وظائف مدمجة في أنظمة Danfoss وXweb دون استخدام برامج ضارة، ويصرحون بأنهم قادرون على التدخل في شبكات المياه ومحطات توليد الكهرباء والمنشآت الصناعية. وهذا مجرد ادعاء وليس دليلاً: فلم تؤكد السلطات أن هذه المجموعات هي المسؤولة عن جميع الحوادث، ولا عن قضية Efs.

إلا أن التقنية المذكورة تبدو معقولة. في نهج الاعتماد على الموارد المتاحة، يمكن للمهاجم استخدام وحدة تحكم يمكن الوصول إليها من الخارج، أو بيانات اعتماد مسروقة، أو حساب أحد فنيي الصيانة، دون الحاجة إلى إدخال برامج صناعية جديدة. وبفضل القدرة على تغيير نقاط الضبط أو عمليات إزالة الجليد أو الإنذارات، يقوم المهاجم بتنفيذ عمليات تبدو عادية لكنها غير مصرح بها. سيتعين على المحققين تتبع الجلسة، والأذونات، وأمر العمل، والتعديل، واستجابة وحدة التحكم. وإذا قام الحساب بتعديل الإنذارات أيضًا، فقد يظل العطل مخفيًا.

في فبراير 2026، نشرت شركة كوبلاند ما مجموعه 18 ثغرة أمنية في بعض أجهزة Xweb Pro حتى الإصدار 1.12.1 من البرنامج الثابت. تختلف أجيال Danfoss AK-SM من حيث المصادقة وإعدادات الأمان. ولهذا السبب، يجب التركيز على التكوين المثبت، وحقوق الوصول الممنوحة، والنسخ الاحتياطية الموثوقة، وليس فقط على اسم الشركة المصنعة.

إلا أن المورد قد يضاعف المخاطر. يمكن لفني التبريد أن يشرف على العديد من المتاجر والمستودعات وأنظمة الإنذار، أحيانًا لصالح عملاء مختلفين. وبدون فصل الصلاحيات حسب الموقع، يمكن لحساب تم اختراقه أن يؤثر على عدة منشآت. وقد ذكّرت CERT-FR بأن فصل التحكم عن بُعد قد يؤدي إلى انقطاع إرسال الإنذارات إلى فنيي الصيانة، مما يؤثر على العقود والتغطية التأمينية. وهكذا تجسد قضية Efs هذا التوتر: فقد أدى الاختراق الذي تعرضت له شركة خارجية إلى التأثير على مستودعات المواد الطبية، في حين سمحت الإجراءات وأنظمة الإنذار بالتدخل قبل فقدان المخزون.

في 2 نوفمبر، دعت Acn، وهي الوكالة الإيطالية للأمن السيبراني، شركات التوزيع الكبرى وشركات الخدمات اللوجستية وشركات الصيانة إلى التحقق من مدى تعرض أنظمة المساعدة عن بُعد للاختراق. وقد ظهرت حالات في قطاع المطاعم في توسكانا وفي قطاع الأطعمة المجمدة في إميليا. وأكدت شركة «Siaf» في باغنو آ ريبولي، التي تعمل في مجال المقاصف المدرسية والمستشفيات والشركات، تعرض أنظمة التبريد لهجوم، معلنةً أنها تمكنت من الحفاظ على استمرارية الخدمة بفضل الكشف المبكر عن الخطر. في 3 نوفمبر، أفادت فيدرديستريبيزيوني بأنها لم تكتشف أي مشكلات حرجة في شبكات الأعضاء المتوسطة والكبيرة.

أرقام البنية التحتية

قامت وكالة الأمن القومي (ACN) في عام 2025 بتحديد أكثر من 21,800 كيان من الكيانات الحيوية الوطنية (NIS) الخاضعة لقواعد الأمن السيبراني: أكثر من 2,000 في قطاع الطاقة، و500 في قطاع النقل، و2,000 في قطاع الرعاية الصحية، 3,000 في قطاع الأغذية و4,000 في قطاع التصنيع. عالجت «CSIRT Italia» 2,729 حادثة إلكترونية، منها 615 حادثة صُنفت على أنها حوادث ذات تأثير مؤكد؛ وأبلغت الأنشطة الاستباقية عن 31,050 جهازًا أو خدمة معرضة للخطر و10,312 جهازًا أو خدمة يُحتمل تعرضها للاختراق.

تدعم الكهرباء العديد من الخدمات: تسجل شركة تيرنا طلبًا يبلغ 312,2 تيراواط/ساعة، وتعتمد عليها أيضًا قطاعات المياه والنقل والرعاية الصحية والصناعة. Rfi تشير إلى 13.736 كيلومترًا من الخطوط المزودة بنظام التحكم عن بُعد في تدفق المياه، حيث يواجه التحول الرقمي نقاط ضعف معروفة بالفعل. أحصت Istat في عام 2022 نسبة 42,4% من الفاقد في الشبكات البلدية: وهي خسائر مادية. يساعد التحكم عن بُعد في المضخات والخزانات ومعالجة المياه على إدارة الشبكات، لكنه يجعل الوصول المحدود وقياسات الجودة المستقلة أمراً ضرورياً. في مايو 2024، وثقت وكالة الأمن القومي (Cisa) ومكتب التحقيقات الفيدرالي (FBI) ووكالة الأمن القومي (NSA) في الولايات المتحدة تدخلات مادية محدودة في منشآت المياه ذات الواجهات غير المحمية بشكل كافٍ.

الاختراقات المتوقعة

 سجلت Enisa في عام 2025 وحده 4,709 مطالبة من قبل قراصنة ناشطين تتعلق بالدول الأعضاء، أكثر من 89% منها مرتبطة بهجمات رفض الخدمة؛ وارتفع عدد المطالبات المتعلقة بـ OT من 37 في الربع الثالث إلى 124 في الربع الرابع. ألمانيا، فرنسا وإيطاليا شكلت على التوالي 16% و14,8% و10,5% من إجمالي المطالبات. وبالتالي، فإن احتمال أن تكون الأهداف المقبلة في قطاعي الكهرباء والمياه مرتفع.

Loading...

تم إيقاف الهجوم الفرنسي على نظام البلازما قبل أن يلحق الضرر بالمرضى؛ والسؤال المطروح الآن هو: كم عدد المنشآت الأوروبية الأخرى التي يمكنها إثبات نفس القدرة على اكتشاف واحتواء أي تغيير عدائي؟ من الواضح أن أنظمة إنترنت الأشياء (IoT) أصبحت موضع تساؤل بسبب انتشارها الواسع وهشاشتها. وعندما تركز الهجمات في المستقبل أيضًا على المركبات المتصلة بالإنترنت، ستتفاقم هذه المشكلة بشكل كبير. وستزداد المخاطر بشكل هائل. لذلك، يجب أن نبدأ فوراً في التفكير بجدية في الأمن الكمومي وحماية البنى التحتية من خلال الحوسبة الكمومية. لأن بعض سلاسل التوريد قد تتمكن من حماية نفسها بالعودة إلى الأنظمة التناظرية. لكن البعض الآخر لا يملك خيار الانفصال عن الشبكة.

جميع الحقوق محفوظة ©
Loading...

Brand connect

Loading...